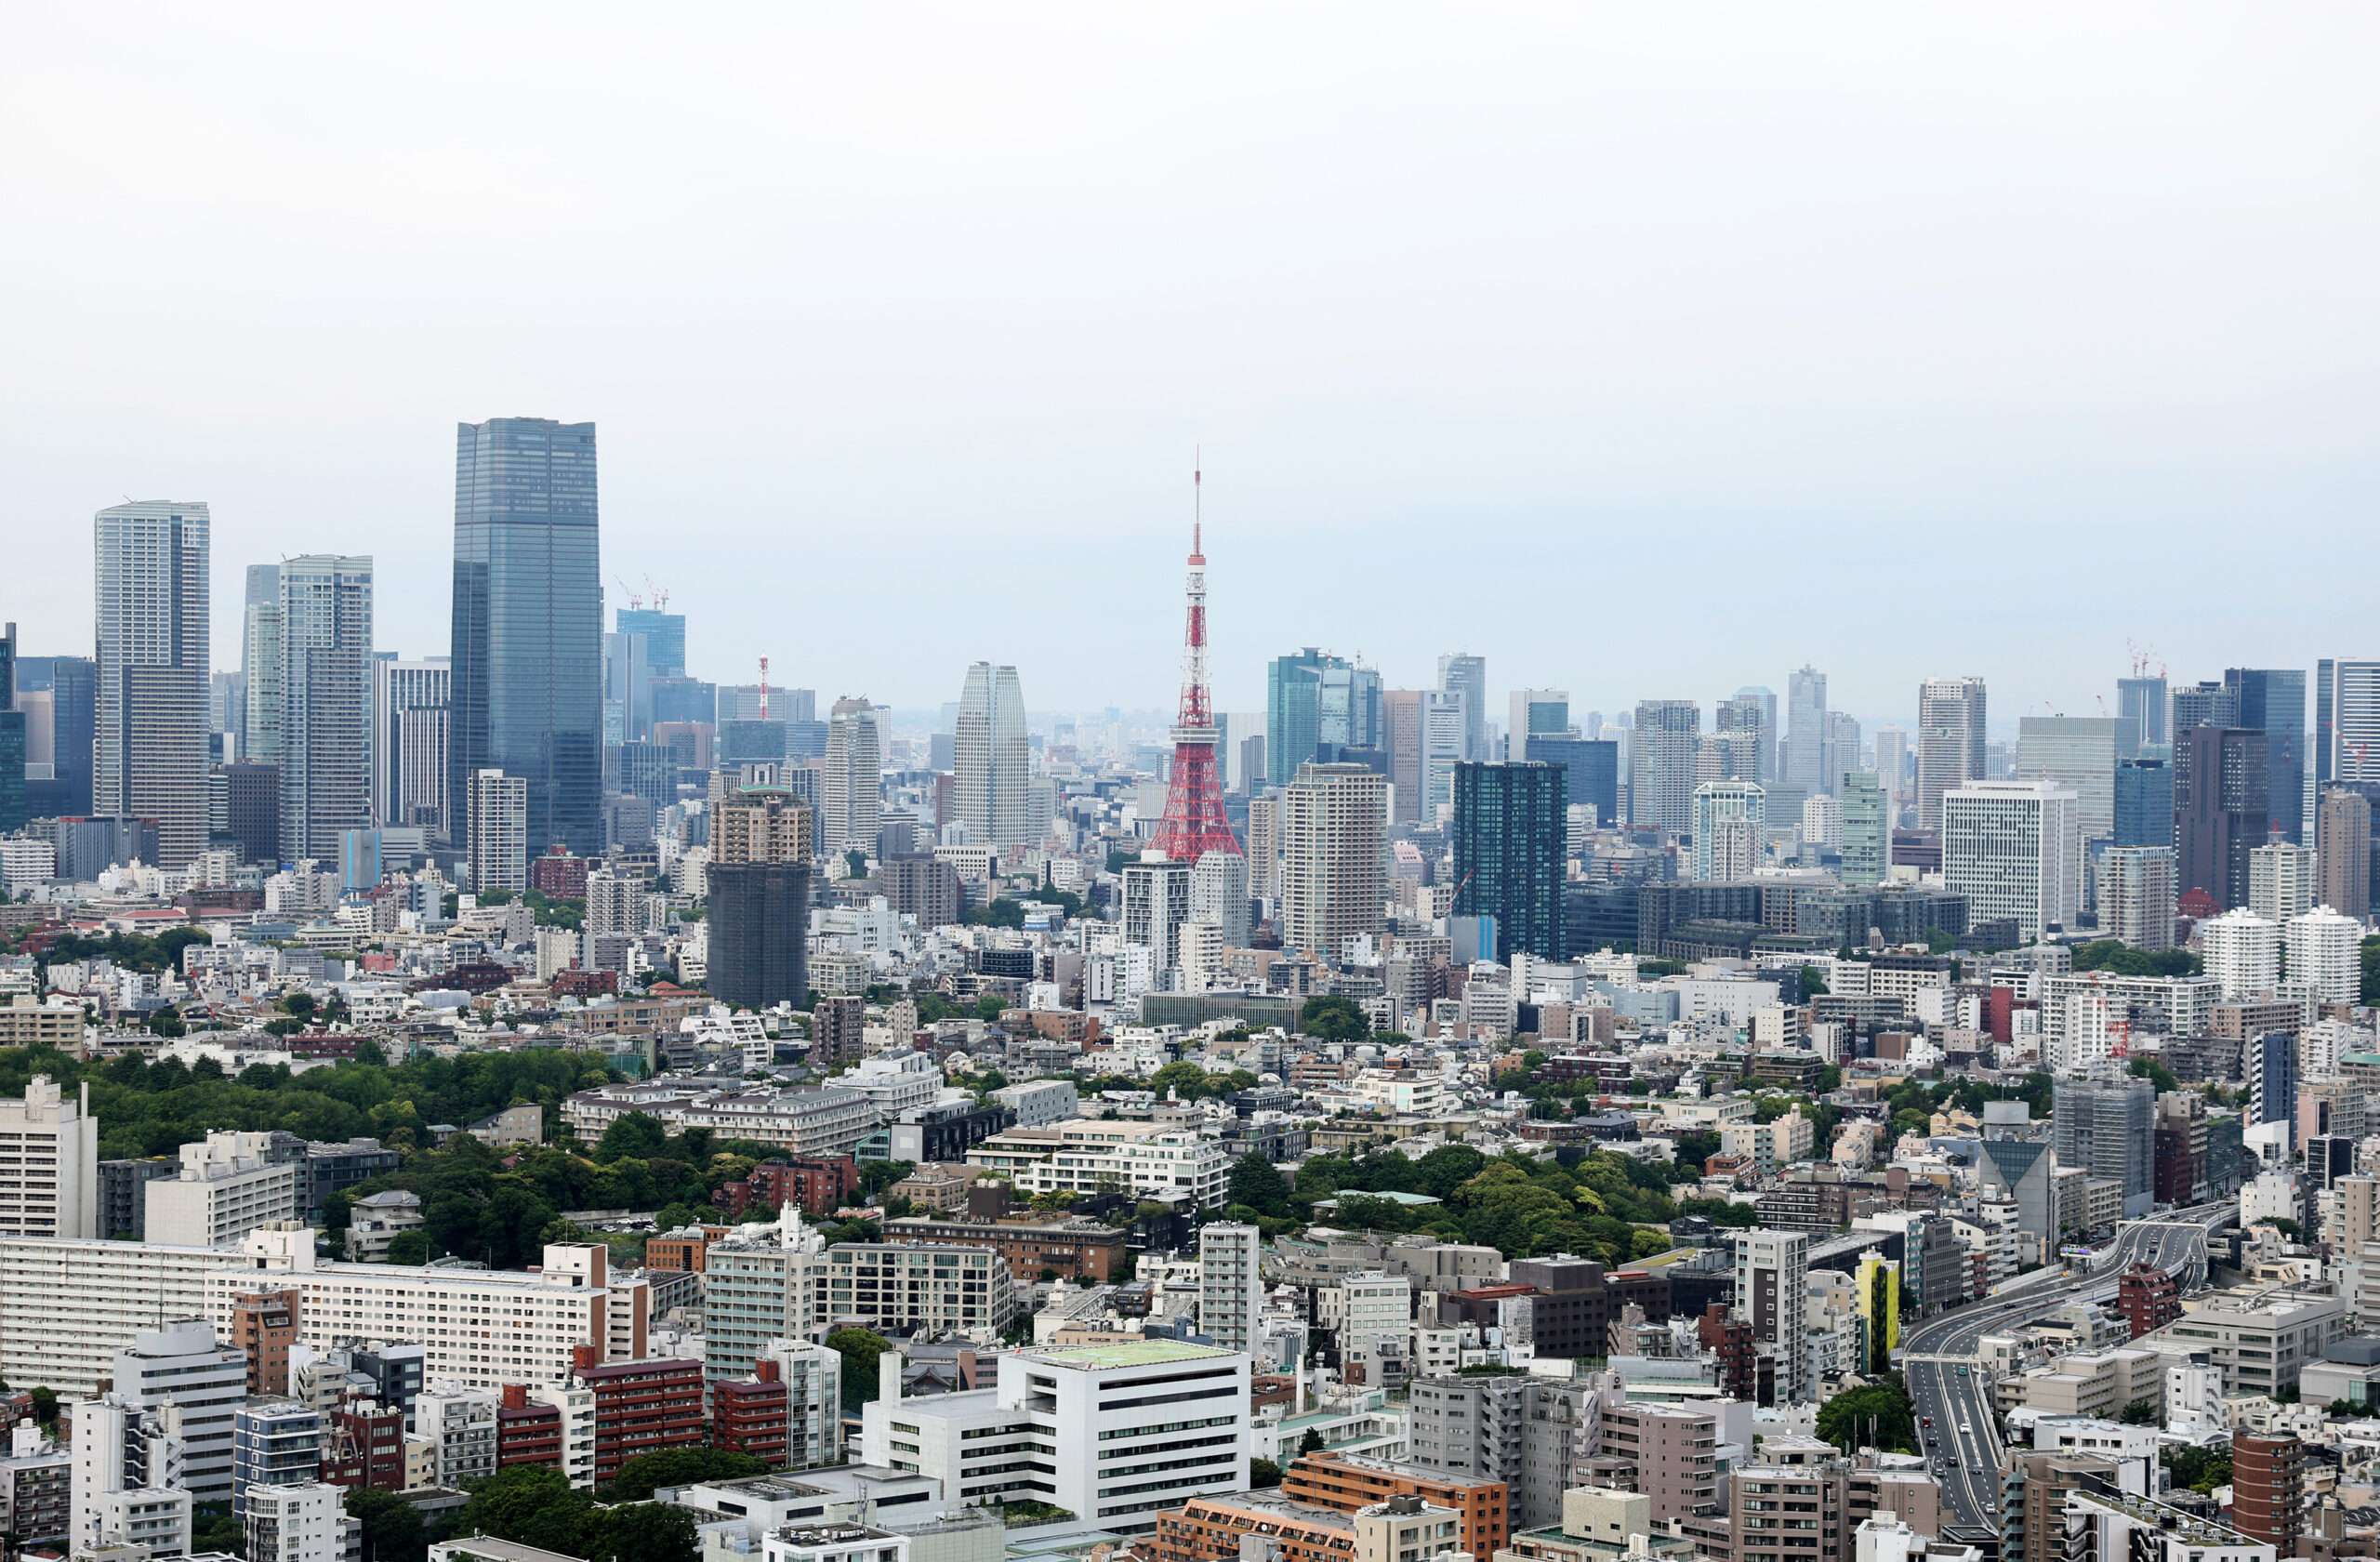
(แฟ้มภาพซินหัว : ทิวทัศน์กรุงโตเกียวของญี่ปุ่น วันที่ 15 พ.ค. 2025) โตเกียว, 6 ต.ค. (ซินหัว) — บริษัทญี่ปุ่นหลายแห่งและมหาวิทยาลัยนครโอซากาของญี่ปุ่นรายงานเหตุข้อมูลรั่วไหลหรือการโจมตีทางไซเบอร์หลายกรณีตั้งแต่วันจันทร์ (5 ต.ค.) ซึ่งอาจส่งผลกระทบต่อลูกค้า สมาชิก นักศึกษา และอาจารย์หลายล้านคน ทว่าขณะนี้ยังไม่มีข้อบ่งชี้ว่าเหตุการณ์เหล่านี้เชื่อมโยงกับการโจมตีทางไซเบอร์ครั้งเดียวกัน
เมื่อวันจันทร์ (5 ต.ค.) มหาวิทยาลัยฯ ระบุว่าข้อมูลของนักศึกษาและอาจารย์อาจรั่วไหลอย่างน้อย 1.3 แสนคน หลังเหตุโจมตีที่คาดว่าเป็นแรนซัมแวร์ (ransomware) หรือมัลแวร์เรียกค่าไถ่ส่งผลให้เซิร์ฟเวอร์ที่รองรับระบบสารสนเทศของมหาวิทยาลัยฯ หยุดทำงานราว 500 เครื่อง เมื่อวันศุกร์ (2 ต.ค.) และทำให้เครือข่ายมหาวิทยาลัยสำหรับนักศึกษาและเว็บไซต์พอร์ทัลสำหรับบุคลากรการสอนใช้งานไม่ได้จนถึงวันจันทร์ จึงต้องยกเลิกการเรียนการสอนในเวลาต่อมา
ด้านบริษัท มิสเตอร์แม็กซ์ โฮลดิงส์ จำกัด (Mr. Max Holdings) ผู้ประกอบการเครือข่ายร้านค้าปลีกสินค้าราคาประหยัดของญี่ปุ่น เปิดเผยในวันอังคาร (6 ต.ค.) ว่าข้อมูลส่วนบุคคลของลูกค้ามากถึง 1.7 ล้านคนอาจถูกเข้าถึงโดยไม่ได้รับอนุญาต หลังพบการลักลอบเข้าถึงเซิร์ฟเวอร์ที่จัดการบริการชอปปิงออนไลน์
ขณะบริษัท จีเอ็มโอ รีเสิร์ช แอนด์ เอไอ อิงค์ (GMO Research & AI Inc.) ผู้ให้บริการอินเทอร์เน็ตของญี่ปุ่น ระบุเมื่อวันจันทร์ (5 ต.ค.) ว่าข้อมูลของสมาชิกสูงสุดราว 9.48 แสนคนถูกขโมย หลังมีการเข้าถึงเซิร์ฟเวอร์ของบริษัทโดยไม่ได้รับอนุญาต ส่งผลให้คะแนนสะสมของสมาชิกบางราย ซึ่งมีมูลค่าราว 2.9 ล้านเยน (ราว 6.2 แสนบาท) ถูกนำไปแลกเป็นรหัสบัตรของขวัญแอมะซอน (Amazon) โดยมิชอบ
เมื่อวันจันทร์ (5 ต.ค.) บริษัท โมโนกาตาริ คอร์ป (Monogatari Corp.) ซึ่งดำเนินธุรกิจร้านอาหารปิ้งย่างยากินิคุ คิง รายงานพบการลักลอบเข้าระบบที่รองรับแอปพลิเคชันบนสมาร์ตโฟนสำหรับจองร้านอาหารและสะสมคะแนน ส่งผลให้ข้อมูลลูกค้ารั่วไหลมากกว่า 10 ล้านรายการ อาทิ ที่อยู่อีเมลและหมายเลขโทรศัพท์ แต่ยังไม่พบการนำข้อมูลไปใช้ในทางมิชอบ
ขณะเดียวกัน บริษัท ไดวะ ซิเคียวริตีส์ กรุ๊ป อิงค์ (Daiwa Securities Group Inc.) ระบุเมื่อวันจันทร์ (5 ต.ค.) ว่าข้อมูลลูกค้าของหน่วยธุรกิจนายหน้าซื้อขายหลักทรัพย์ของบริษัทฯ อาจถูกรุกล้ำราว 1.1 แสนคน รวมถึงข้อมูลอื่นที่ไม่ใช่ข้อมูลส่วนบุคคล หลังพบการเข้าถึงเซิร์ฟเวอร์ที่ดำเนินการโดยผู้รับเหมารายหนึ่งของบริษัทโดยไม่ได้รับอนุญาต ทว่าข้อมูลดังกล่าวไม่สามารถนำไปใช้ทำธุรกรรมต่างๆ ได้แม้จะรั่วไหลก็ตาม


